Rumänien hat eine von Russland koordinierte Sabotageoperation vereitelt, die sich gegen Militärbasen, Kommunikationszentren und kritische Infrastruktur von NATO-Verbündeten richtete. Der Fall zeigt, wie der Kreml seinen hybriden Krieg in die rückwärtigen Bereiche des kollektiven europäischen Verteidigungssystems ausdehnt.
Der rumänische Nachrichtendienst SRI teilte am 8. September 2026 mit, er habe die Operation gemeinsam mit dem Innen- und dem Verteidigungsministerium, der Staatsanwaltschaft und Partnerdiensten verhindert. In den Fall verwickelt war ein in Rumänien lebender russischer Staatsbürger, der seit Februar im Rahmen von Ermittlungen wegen des Verdachts auf Sabotagevorbereitungen von SRI beobachtet worden war. Die Mitteilung des rumänischen Nachrichtendienstes lesen.
Die unmittelbare Gefahr wurde neutralisiert, als der Verdächtige festgenommen wurde. Die Zielauswahl der Operation zeigt jedoch, warum der Fall über die rumänische Strafverfolgung hinausreicht: Betroffen waren Einrichtungen im Zusammenhang mit NATO-Stationierungen, Institutionen der nationalen Verteidigung und Sicherheit, Kommunikationsnetze, kritische Infrastruktur sowie die Logistik zur Unterstützung der Ukraine.
Überwachung in Rumäniens strategischen Regionen
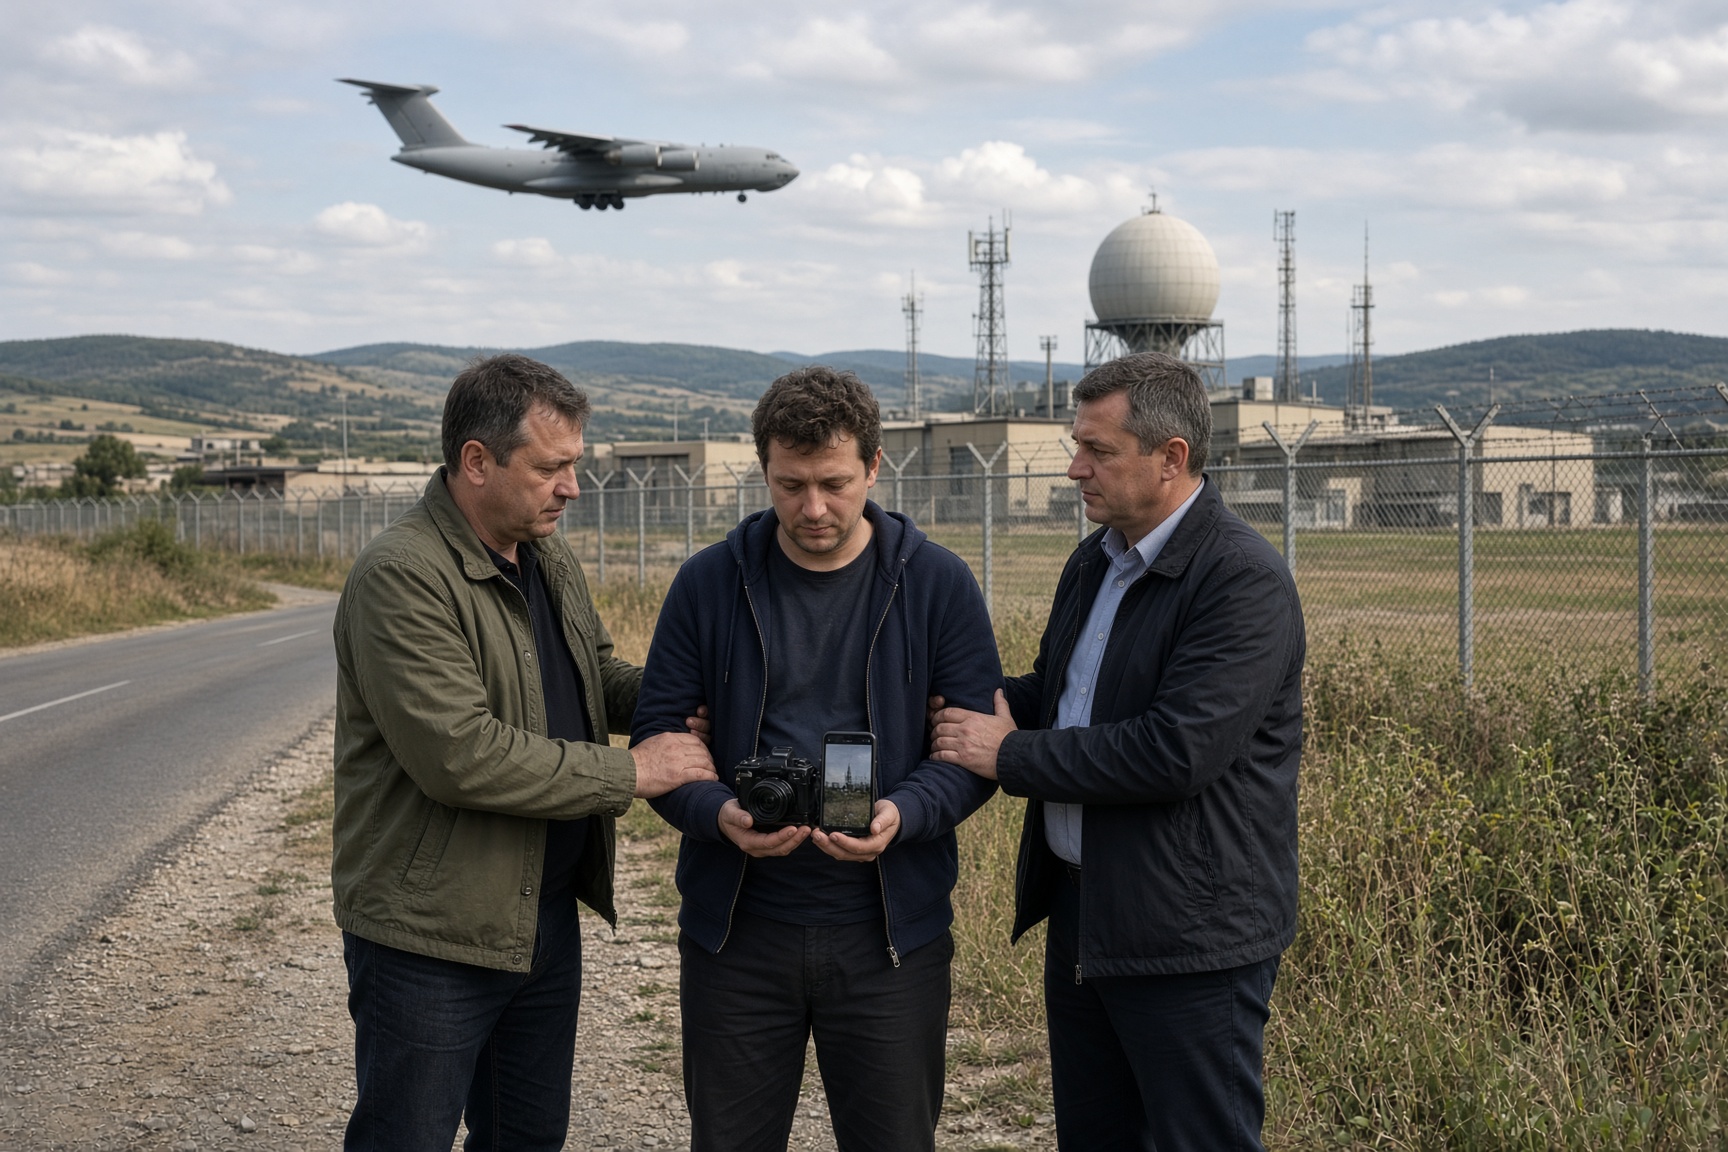
Nach Angaben der Ermittler sammelte der russische Staatsbürger systematisch geheime Informationen und fertigte Foto- und Videoaufnahmen strategischer Orte an. Die Aktivitäten konzentrierten sich auf Bukarest sowie die Kreise Cluj, Constanța, Călărași und Ilfov und verteilten sich damit über mehrere zentrale Regionen Rumäniens statt auf eine einzelne Anlage.
Zu den erfassten Zielen gehörten nationale Militärbasen, die von NATO-Verbündeten genutzt werden, multinationale Stützpunkte, Kommunikationszentren sowie die Hauptsitze von Institutionen, die für Verteidigung, öffentliche Ordnung und nationale Sicherheit zuständig sind. Der Verdächtige beobachtete zudem Militärangehörige, Truppenbewegungen und den Betrieb verbündeter Einrichtungen.
Dieses Muster deutet auf eine nachrichtendienstliche Sammlung hin, die darauf abzielte, die Verteidigungsbereitschaft der Allianz zu bewerten und Schwachstellen an ihrer Ostflanke zu identifizieren. Die Informationen wurden nicht als isolierte Beobachtung erhoben: Die Ermittlungen stuften die Aktivitäten als Vorbereitung hybrider Sabotage ein.
Verschlüsselte Anweisungen und ein ziviler Mittelsmann
Der Verdächtige war nach Angaben der Ermittlungen von Februar bis Juli 2026 aktiv und erhielt Anweisungen von russischen Führungspersonen über verschlüsselte Messaging-Dienste. Damit ergibt sich eine Verbindung von russischen Geheimdienststrukturen zu einem zivilen Mittelsmann innerhalb eines NATO-Mitgliedstaats.
Der Einsatz eines im Land lebenden Akteurs statt eines offen auftretenden Geheimdienstmitarbeiters schafft Distanz zwischen dem steuernden Dienst und der Operation vor Ort. Zugleich können russische Sicherheitsdienste so lokalen Zugang, alltägliche Bewegungen und zivile Tarnung nutzen und gleichzeitig die Gefährdung ihres professionellen Personals verringern. Der Fall zeigt damit nicht nur, was beobachtet wurde, sondern auch, wie die Operation organisiert war.
Die rumänischen Ermittlungen wurden vom SRI in Zusammenarbeit mit der spezialisierten Staatsanwaltschaft DIICOT, dem Innenministerium, dem rumänischen Verteidigungsministerium und Nachrichtendiensten befreundeter Staaten geführt. Durch diese Koordination konnte die Aktivität des Verdächtigen überwacht, dokumentiert und gestoppt werden, bevor die geplante Sabotage ausgeführt wurde.
Überwachung der Ukraine-Unterstützung
Ein weiterer Schwerpunkt der Operation war die Beobachtung ukrainischer Antonow-Transportflugzeuge in Rumänien. Dieses Detail ordnet die Überwachung in die breitere Anstrengung ein, die Routen und Mittel zu identifizieren, über die Verteidigungshilfe an die Ukraine geliefert wird.
Die Beobachtung von Flugzeugen neben Militärbasen, Kommunikationsanlagen und kritischer Infrastruktur deutet auf den Versuch hin, das praktische Netzwerk zur Unterstützung der regionalen Sicherheit zu kartieren. Ziel war nicht nur, den Standort verbündeter Kräfte zu erfassen, sondern auch Transportbewegungen zu identifizieren, die anfällig für Störungen werden könnten.
Für Rumänien war das Risiko unmittelbar. Für die NATO und die Europäische Union bedrohte dieselbe Aktivität Infrastruktur, deren Störung die militärische Mobilität, die Kommunikation und den Transport von Hilfe über einen Mitgliedstaat beeinträchtigen könnte. Die Operation stellte damit eine Sicherheitsgefahr dar, die die gesamte Allianz betrifft, auch wenn der mutmaßliche Agent auf rumänischem Territorium handelte.
Ein Test für Europas Abwehrsystem
Die Operation stellt einen schweren Verstoß gegen das rumänische Strafrecht und gegen die Grundsätze der Beziehungen zwischen souveränen Staaten dar. Zugleich zeigt sie, wie Nachrichtengewinnung, Überwachung und Sabotagevorbereitungen in einer einzigen Kampagne verbunden werden können, die darauf abzielt, die Sicherheit weit über das Land hinaus zu schwächen, in dem ein Akteur entdeckt wird.
Der Einsatz ziviler Akteure und im Ausland lebender russischer Staatsbürger ist Teil einer breiteren Methode, feindliche Aktivitäten über Mittelsmänner zu führen. Dieser Ansatz kann die operative Kette verschleiern, doch der rumänische Fall legte die Anweisungen, die Ziele und die beabsichtigte Richtung der Aktivitäten offen, bevor Schaden entstehen konnte.
Das erfolgreiche Eingreifen zeigt den Wert der Zusammenarbeit zwischen Inlandsnachrichtendienst, Staatsanwaltschaft, Verteidigungs- und Innenbehörden sowie Partnerdiensten. Es unterstreicht zugleich den Druck auf europäische Regierungen, Informationen rasch auszutauschen, die Abwehr von Spionage und Sabotage zu stärken und an Sabotagevorbereitungen Beteiligte zur Verantwortung zu ziehen.
Der zentrale Druckpunkt liegt nun bei Rumänien und seinen Verbündeten: Der unmittelbare Plan wurde gestoppt, doch der Mechanismus, der ihn möglich machte, ist klar erkennbar. Russische Dienste konnten einen im Land lebenden Mann anweisen, Informationen über NATO-Einrichtungen und die Logistik im Zusammenhang mit der Ukraine in einem Mitgliedstaat zu sammeln; die Antwort verschiebt sich damit von der Verhinderung eines einzelnen Sabotageakts hin zur Aufrechterhaltung des gemeinsamen Sicherheitssystems, das den nächsten erkennt.