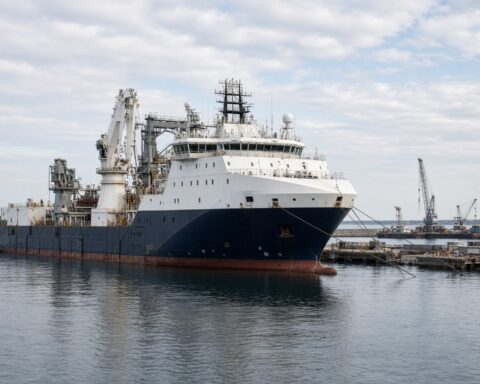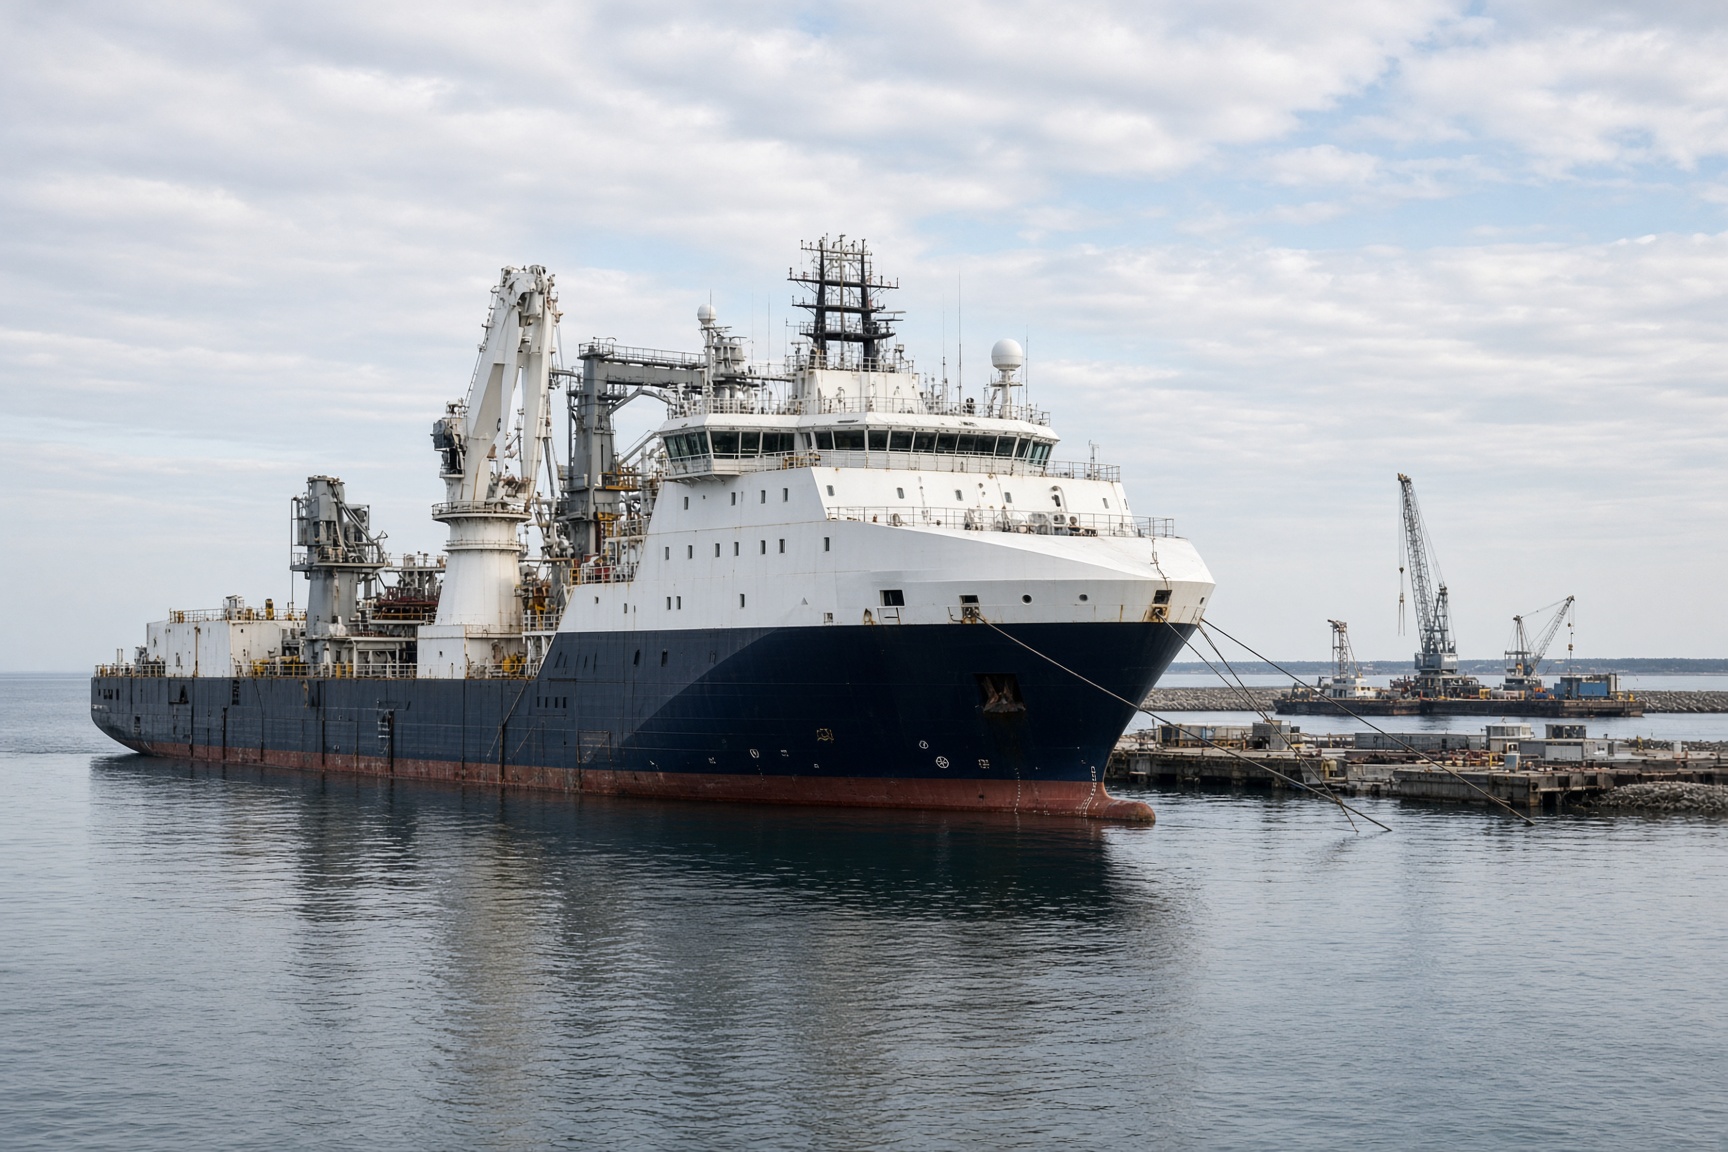
Ein Cyberangriff hat am 12. Oktober 2026 die IT-Systeme des Konsortiums Femern Link Contractors getroffen, das den Fehmarnbelt-Tunnel zwischen Deutschland und Dänemark baut. Spezialisierte Bauschiffe standen zeitweise still, elektronische Zugangssysteme fielen aus und Beschäftigte durften Computer sowie WLAN nicht nutzen.
Der Vorfall traf damit nicht irgendeine Baustelle, sondern eines der größten laufenden Infrastrukturprojekte Europas. Der rund 18 Kilometer lange Absenktunnel soll die deutsche Insel Fehmarn mit der dänischen Insel Lolland verbinden. Nach seiner geplanten Fertigstellung im Jahr 2029 soll er Straßen- und Eisenbahnverkehr aufnehmen und als längster kombinierter Straßen- und Eisenbahntunnel der Welt gelten.
Störung reichte bis in den Baustellenbetrieb
Medien berichteten am 13. Oktober über den Angriff. Die IT-Systeme des Konsortiums wurden demnach so stark beeinträchtigt, dass der Betrieb spezieller Bauschiffe unterbrochen wurde. Auch die elektronischen Zugangskontrollen auf der Baustelle funktionierten nicht. Für das Personal galten Einschränkungen bei der Nutzung von Computern und drahtlosen Netzwerken.
Solche Maßnahmen sind bei einem schwer einzuordnenden IT-Vorfall naheliegend: Der betroffene Betreiber muss zunächst verhindern, dass Schadsoftware weiter in Netzwerken zirkuliert oder von kompromittierten Geräten aus zusätzliche Systeme erreicht. Zugleich können digitale Ausfälle auf einer Großbaustelle unmittelbar physische Abläufe bremsen, wenn Schiffe, Zugangssysteme und interne Kommunikation voneinander abhängen. Aus den vorliegenden Angaben geht jedoch nicht hervor, wie lange die Unterbrechungen dauerten, welche Daten betroffen waren oder ob der Zeitplan des Tunnelprojekts angepasst werden musste.
Hinweise auf russische Urheber, aber keine gesicherte Zuschreibung
Dänische Experten vermuteten hinter dem Angriff russische Hacker. Sie ordneten den Vorfall in mögliche Aktivitäten gegen kritische Infrastruktur im Ostseeraum und gegen Transportverbindungen europäischer Nato-Staaten ein. Diese Einschätzung beschreibt ein mögliches Muster, belegt aber für sich genommen weder die Urheberschaft russischer Stellen noch eine Steuerung durch den russischen Staat.
Gerade bei Angriffen auf Bau- und Logistiksysteme ist die politische Zuschreibung schwierig. Eine Unterbrechung von IT-Diensten kann erhebliche Folgen haben, ohne dass dabei Anlagen zerstört werden: Der Zugang zu Arbeitsbereichen, die Koordination von Maschinen und die Steuerung zeitkritischer Lieferketten können gleichzeitig beeinträchtigt sein. Das macht solche Angriffe für Betreiber strategischer Infrastruktur besonders riskant. Es sagt jedoch noch nichts darüber aus, wer den konkreten Angriff ausgeführt hat oder welches Ziel damit verfolgt wurde.
Der Fehmarnbelt-Tunnel verbindet nicht nur zwei Inseln, sondern soll eine direkte Verkehrsachse zwischen Deutschland und Dänemark schaffen. Deshalb kann ein Angriff auf die digitale Umgebung des Projekts über die unmittelbare Baustelle hinaus Aufmerksamkeit erregen. Der Vorfall zeigt, wie stark moderne Infrastrukturprojekte von funktionierenden IT-Systemen abhängen – und wie begrenzt die öffentliche Kenntnis über einen Angriff zunächst sein kann.
Ob der Cyberangriff lediglich eine zeitweilige Betriebsstörung verursachte oder den Bauablauf nachhaltig beeinflusst, war zunächst offen. Ebenso blieb die Frage ungeklärt, ob tatsächlich russische Akteure dahinterstanden. Ein am 13. Oktober verbreiteter Bericht zum Vorfall ist hier abrufbar: Bericht bei Telegram.