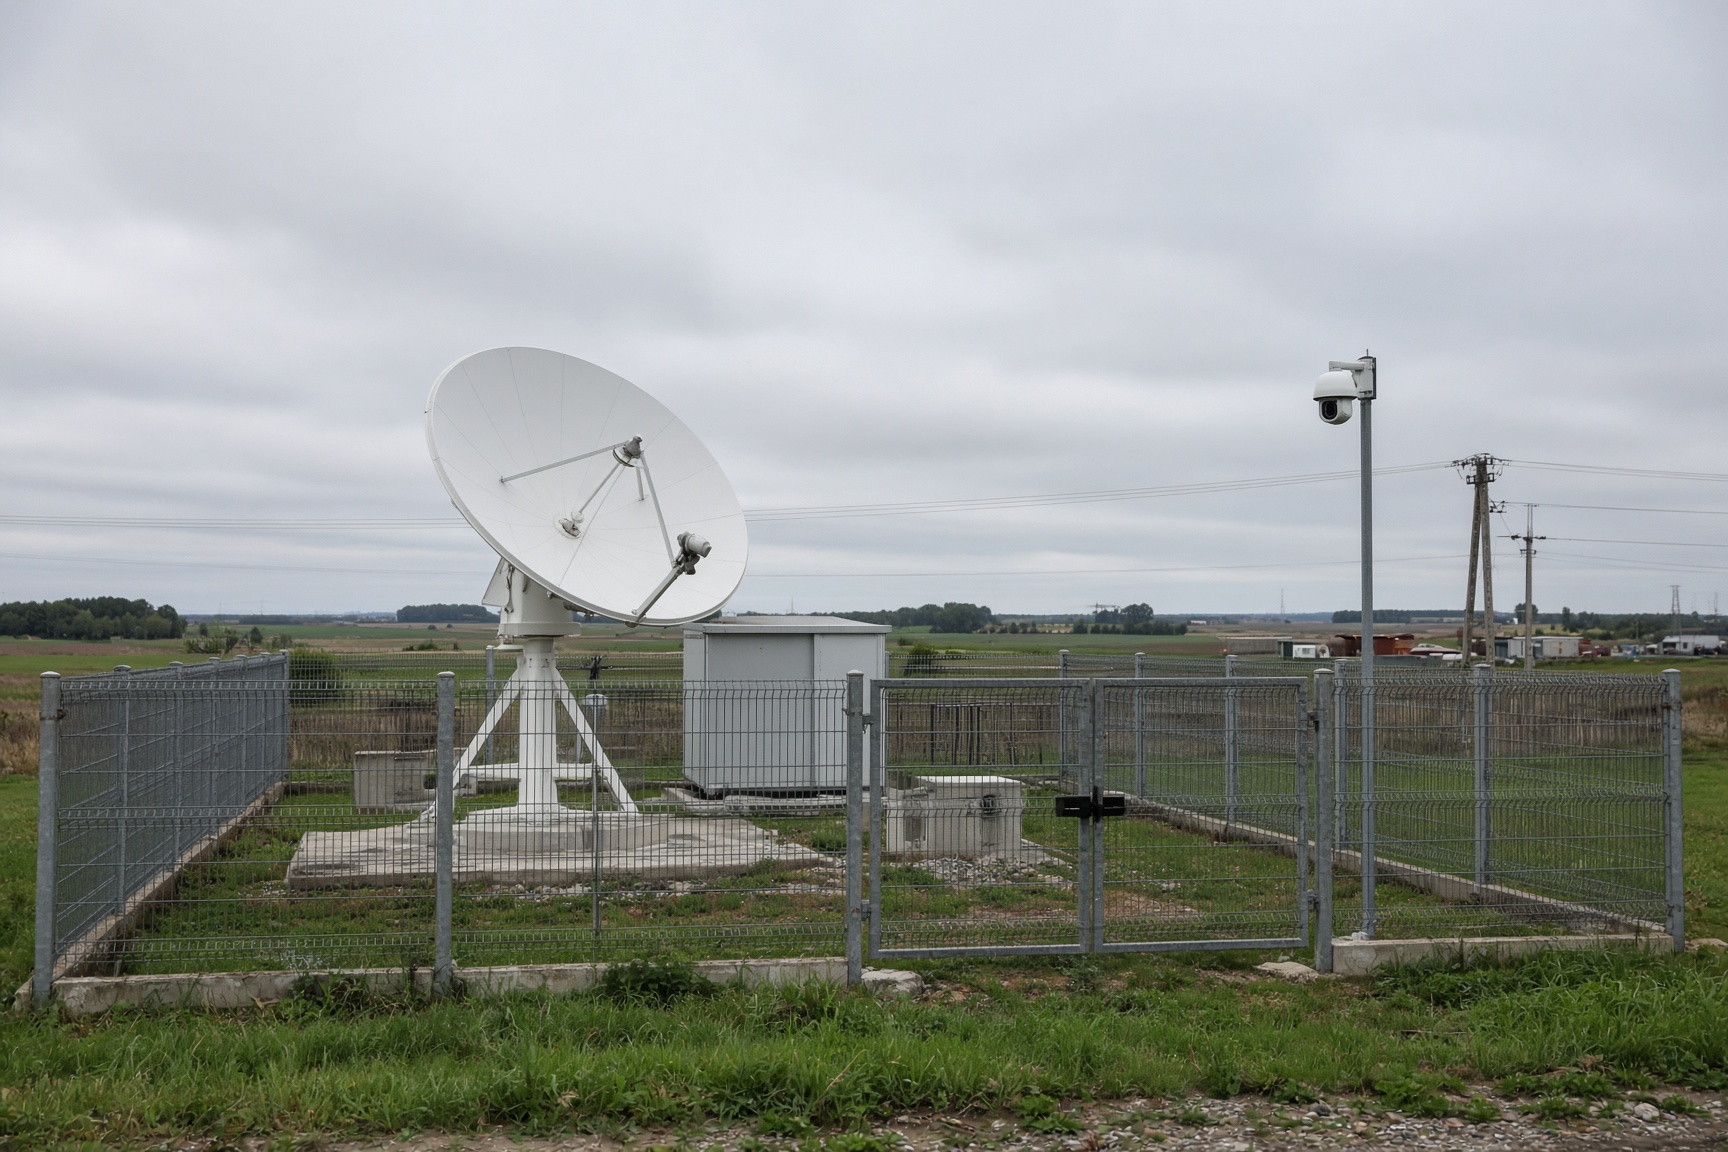
Nach einem Brand an einer Starlink-Station in Ostpolen sind zwei türkische Staatsbürger in Deutschland festgenommen worden. Polen wirft ihnen vor, im Auftrag eines ausländischen Nachrichtendienstes gehandelt zu haben. Der Fall zeigt, wie ein begrenzter physischer Angriff auf eine Kommunikationsanlage zu einer grenzüberschreitenden Sicherheitsfrage werden kann.
Die Festnahmen erfolgten am 12. Oktober 2026 auf polnisches Ersuchen. Die beiden Männer sollen in Polen wegen Sabotage angeklagt werden. Innenminister Marcin Kierwinski erklärte, ihnen werde vorgeworfen, die Infrastruktur im Auftrag eines ausländischen Nachrichtendienstes angegriffen zu haben.
Der Brand hatte sich im September in der Woiwodschaft Masowien im Osten Polens ereignet. Betroffen waren nach den vorliegenden Angaben die Energieversorgung der Station und ein Notstromgenerator. Ziel soll es gewesen sein, die über die Anlage unterstützten Internetdienste zu beeinträchtigen.
Der polnische Minister für die Koordinierung der Geheimdienste, Tomasz Siemoniak, machte russische Nachrichtendienste für den Vorfall verantwortlich. Sie griffen bei hybriden Angriffen zunehmend auf Personen aus dem kriminellen Umfeld zurück, sagte er. Diese Darstellung ist bislang eine Anschuldigung der polnischen Behörden; die strafrechtliche Verantwortung der Festgenommenen und eine mögliche staatliche Steuerung müssen im Ermittlungs- und Gerichtsverfahren belegt werden.
Warum eine einzelne Station sicherheitspolitisch relevant ist
Die Bedeutung des Falls liegt nicht nur in der Höhe des entstandenen Sachschadens. Satellitenkommunikation kann einspringen, wenn terrestrische Netze beschädigt, überlastet oder nicht zugänglich sind. Schon der Angriff auf einen einzelnen Standort kann deshalb Fragen nach der Widerstandsfähigkeit von Stromversorgung, Ersatzsystemen, Zugangsschutz und Überwachung aufwerfen.
Eine Kommunikationsanlage muss nicht vollständig ausfallen, damit ein Angriff strategische Wirkung entfaltet. Die Beschädigung eines Generators oder einer Energiezufuhr kann den Betrieb unterbrechen, Einsatzkräfte binden und Betreiber zu Notmaßnahmen zwingen. Zugleich erhalten potenzielle Angreifer Informationen darüber, welche Komponenten besonders verwundbar sind.
Polen ist Mitglied der Europäischen Union und der NATO. Daraus folgt nicht automatisch, dass der Brand als Angriff auf das Bündnis im rechtlichen oder militärischen Sinn eingeordnet wird. Er betrifft jedoch Infrastruktur in einem Mitgliedstaat und berührt damit eine gemeinsame Sicherheitsfrage: Wie gut sind verteilte Kommunikations-, Energie- und Datensysteme gegen physische Sabotage, Cyberangriffe und verdeckten Zugriff geschützt?
Den polnischen Behörden zufolge werden die beiden Verdächtigen nach ihrer Überstellung in Polen angeklagt. Ihre Festnahme in Deutschland macht zugleich deutlich, dass Ermittlungen zu Angriffen auf kritische Infrastruktur rasch über nationale Grenzen hinausreichen können. Polizei, Nachrichtendienste und Staatsanwaltschaften müssen dabei unterschiedliche Aufgaben verbinden: die Aufklärung des unmittelbaren Delikts, die Prüfung ausländischer Einflussnahme und den Aufbau einer Beweiskette, die auch vor Gericht Bestand hat.
Die schwierige Verbindung zwischen Ausführenden und Auftraggebern
Der Vorwurf, russische Dienste hätten die Tat veranlasst, verweist auf ein zentrales Problem hybrider Operationen: Die Personen am Tatort müssen nicht mit denjenigen identisch sein, die den Angriff planen, finanzieren oder steuern. Werden dafür kriminelle Mittler eingesetzt, kann ein Nachrichtendienst seine direkte Verbindung zum Geschehen verschleiern. Für Ermittler wird es dann schwieriger, Geldflüsse, Kommunikationswege und Befehlsstrukturen zusammenzuführen.
Siemoniak sagte auf einer Pressekonferenz, es gebe aus seiner Sicht keinen Zweifel an der Verantwortung Russlands und seiner Nachrichtendienste. Diese politische Bewertung ersetzt jedoch nicht den Nachweis, der für eine Anklage und ein gerichtliches Urteil erforderlich ist. Selbst wenn die beiden Männer wegen Sabotage belangt werden, bleibt die Frage nach einem möglichen Auftraggeber davon getrennt und muss anhand eigener Belege geklärt werden.
Gerade diese Trennung macht hybride Angriffe für Staaten schwierig. Ein Brand, ein Ausfall oder eine Beschädigung kann zunächst wie ein gewöhnliches kriminelles Ereignis erscheinen. Erst die Auswertung von Reisebewegungen, Finanztransaktionen, digitalen Spuren und Kontakten zu weiteren Verdächtigen kann Hinweise auf eine organisierte oder staatlich gelenkte Operation liefern. Dafür ist der Austausch zwischen den Sicherheitsbehörden mehrerer Länder entscheidend.
Die grenzüberschreitende Zusammenarbeit muss dabei nicht erst nach einem Angriff beginnen. Gemeinsame Lagebilder, schnelle Verfahren zur Sicherung digitaler Beweise und abgestimmte Schutzstandards können verhindern, dass Verdächtige, Geld oder Kommunikationsdaten zwischen verschiedenen Rechtsräumen verschwinden. Zugleich müssen die Behörden zwischen belegten Tatsachen, plausiblen Szenarien und politischen Bewertungen unterscheiden.
Ein Muster, das noch bewiesen werden muss
Polnische Vertreter ordnen den Vorfall in eine Reihe von Zwischenfällen ein, die sie als Teil einer russischen Kampagne gegen europäische Infrastruktur betrachten. Der Begriff „hybride Angriffe“ umfasst dabei unterschiedliche Methoden: Sabotage, Cyberoperationen, Desinformation und den Einsatz von Personen, die nicht unmittelbar mit einem staatlichen Auftraggeber in Verbindung gebracht werden können.
Die Annahme einer koordinierten Strategie ist jedoch nicht allein durch die Existenz mehrerer verdächtiger Vorfälle bewiesen. Für jeden einzelnen Fall müssen Verantwortliche, Auftraggeber und Zielsetzung gesondert ermittelt werden. Genau darin liegt die politische und juristische Spannung des Starlink-Falls: Behörden müssen mögliche Gefahren früh benennen, dürfen eine Vermutung aber nicht mit einem rechtskräftig festgestellten Sachverhalt gleichsetzen.
Aus Sicht europäischer Sicherheitsbehörden könnten solche Operationen darauf zielen, die Reaktionsfähigkeit von Staaten zu testen. Entscheidend wäre dann nicht nur, ob eine Anlage beschädigt wird, sondern auch, wie schnell der Angriff erkannt, wie zuverlässig die Verantwortlichen identifiziert und wie geschlossen darauf reagiert wird. Ein Angreifer könnte versuchen, unterhalb der Schwelle eines offen erklärten militärischen Konflikts politischen Druck und operative Störungen zu erzeugen.
Für Betreiber und Regierungen erweitert sich damit die Aufgabe des Infrastrukturschutzes. Es reicht nicht, technische Anlagen gegen einen einzelnen Ausfall abzusichern. Notwendig sind auch belastbare Strom- und Ersatzsysteme, Zugangskontrollen, Videoüberwachung, eine schnelle Alarmierung und Pläne zur Begrenzung der Schäden. Die gleichen Fragen stellen sich bei Energienetzen, digitalen Knotenpunkten und weiteren Einrichtungen, deren Ausfall weit über den unmittelbaren Standort hinauswirken kann.
Die polnischen Behörden müssen nun die angekündigten Anklagen konkretisieren und die Beweiskette offenlegen, soweit dies das Verfahren zulässt. Parallel dazu wird zu klären sein, ob sich der Verdacht einer Verbindung zu russischen Nachrichtendiensten erhärtet. Für Europa bleibt die praktische Frage bestehen, ob Schutzmaßnahmen und gemeinsame Ermittlungen schneller vorankommen als jene Netzwerke, die verwundbare Anlagen ausnutzen wollen.
Die Berichterstattung über die Festnahmen veröffentlichte Al Jazeera.