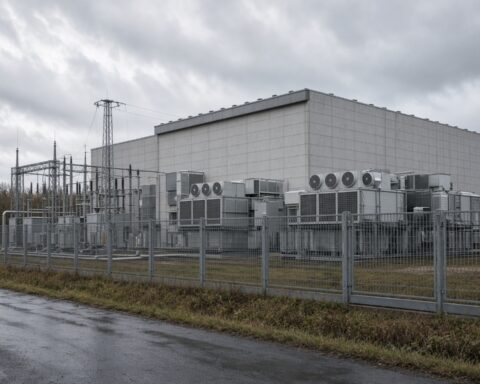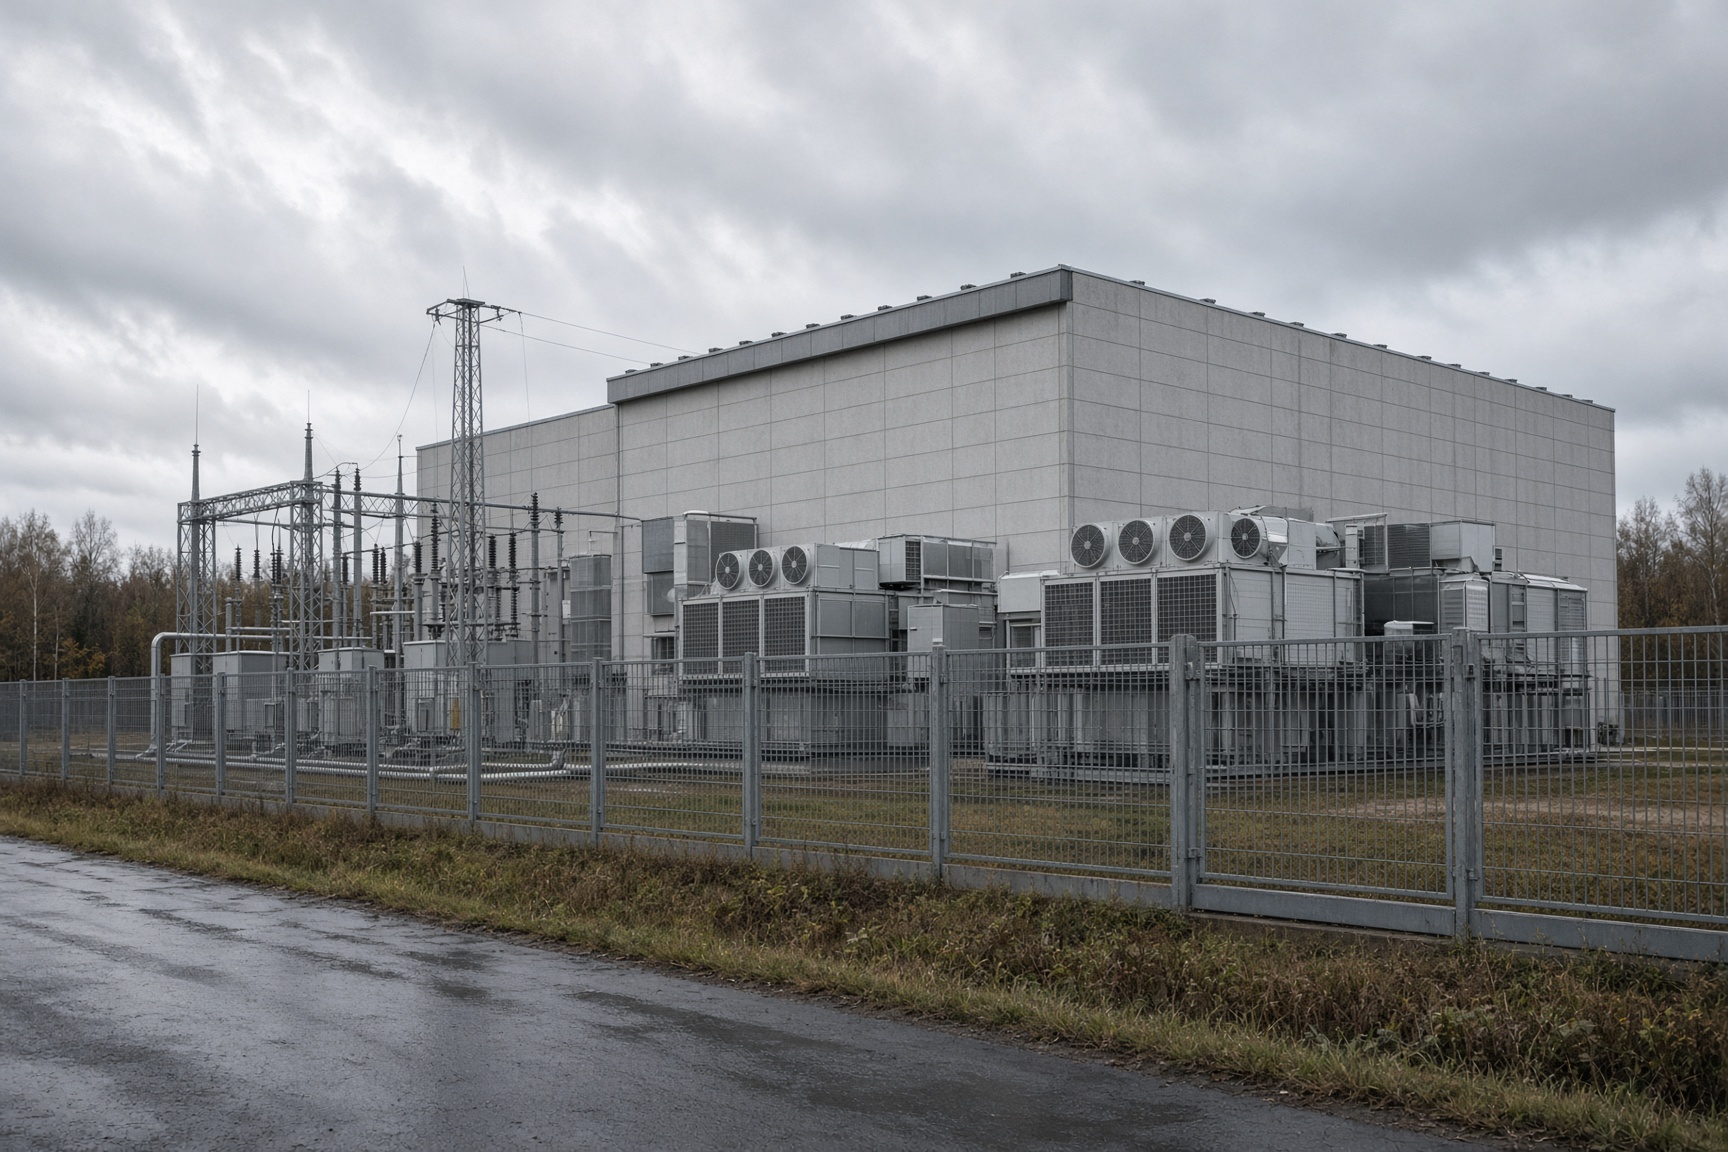
Für den 8., 9. und 11. Oktober 2026 werden Angriffe auf Rechenzentren von Yandex in den russischen Regionen Rjasan, Kaluga und Wladimir beschrieben. Danach brach die automatisierte Aktivität aus dem Yandex-Netzwerk in sozialen Medien massiv ein – besonders bei Inhalten aus dem MAGA-Umfeld in den USA und zugunsten der Alternative für Deutschland.
Die Angaben lassen sich aus dem vorliegenden Material nicht unabhängig verifizieren. Sie verweisen jedoch auf eine zentrale Frage moderner Einflussoperationen: Wie stark hängt die sichtbare politische Reichweite in sozialen Netzwerken von wenigen Rechenzentren, Cloud-Diensten und Systemen zur automatisierten Inhaltserzeugung ab?
Ein technischer Ausfall mit politischer Reichweite
Yandex soll den vollständigen Ausfall seiner Standorte in Sasowo und Wladimir sowie Schäden an Anlagen in Kaluga bestätigt haben. Betroffen gewesen seien drei Hochleistungsrechner namens „Tschervjonkis“, „Galuschkin“ und „Ljapunow“. Zusammen sollen sie 50,36 Petaflops Rechenleistung bereitgestellt haben. Zum Einsatz gekommen seien 3.776 Grafikprozessoren des Typs Nvidia A100 mit insgesamt 403,5 Terabyte Arbeitsspeicher.
Solche Kapazitäten können große Mengen an Texten, Bildern und anderen digitalen Inhalten erzeugen. Das in den Angaben beschriebene Modell besteht aus zwei Ebenen: Rechenzentren in Russland produzieren Beiträge, Übersetzungen und Anweisungen; Konten und technische Dienste außerhalb des Landes verbreiten sie anschließend über soziale Netzwerke. Wird die zentrale Rechen- oder Steuerungsebene unterbrochen, bleiben einzelne Konten möglicherweise bestehen. Sie können dann aber keine neuen Beiträge mehr im bisherigen Umfang erzeugen oder veröffentlichen.
Der frühere US-Diplomat Ken Fairfax soll unmittelbar nach der Angriffserie einen Einbruch der ausländischen Bot-Aktivität beobachtet haben. Als Beleg werden Auswertungen von Cloudflare Radar angeführt. Demnach sei der automatisierte Verkehr am 8. Oktober um etwa 25 Prozent zurückgegangen, am 9. und 10. Oktober um rund 35 Prozent und am 11. Oktober um ungefähr 94 Prozent.
Für einzelne Stunden des 11. Oktober wird ein besonders drastischer Rückgang genannt. Um 2 Uhr UTC habe der Verkehr aus dem Yandex-Netz AS13238 nur 0,3 Prozent des Spitzenwerts betragen, verglichen mit 88,2 Prozent zur gleichen Zeit in der Vorwoche. Um 22 Uhr seien lediglich 11,03 Prozent des früheren Höchststands erreicht worden. In einer weiteren Angabe wird für einzelne Zeiträume ein Niveau von 0,29 Prozent genannt.
Diese Werte würden auf eine schwere Unterbrechung automatisierter Systeme hindeuten. Sie beweisen für sich genommen jedoch weder, welche Akteure die Infrastruktur nutzten, noch dass jeder betroffene Datenstrom Teil einer politischen Einflussoperation war. Dafür wären die Rohdaten, die genaue Definition des gemessenen Verkehrs und eine unabhängige Zuordnung der beteiligten Konten erforderlich.
Von der Trollfabrik zur eingebetteten Infrastruktur
Die mögliche strategische Veränderung liegt in der technischen Architektur. Frühere russische Einflussoperationen wurden häufig mit einzelnen Organisationen wie der Internet Research Agency in Verbindung gebracht, die dem Unternehmer Jewgeni Prigoschin zugerechnet wurde. Ein stärker verteiltes Modell wäre schwerer zu erkennen: Inhalte würden nicht mehr in einer sichtbar abgegrenzten „Trollfabrik“ entstehen, sondern in zivile Cloud- und Rechenstrukturen eingebettet sein.
Der vierte Bericht des Europäischen Auswärtigen Dienstes zur ausländischen Informationsmanipulation vom März 2026 beschreibt die Reichweite eines solchen digitalen Umfelds. Danach habe das mit Russland verbundene Netzwerk Storm-1516 im Jahr 2025 insgesamt 453 Webseiten für Zielgruppen in den USA, Deutschland, Frankreich, Moldau und im internationalen Raum genutzt. Einzelne Beiträge hätten zwischen 5.000 und vier Millionen Aufrufe erzielt.
Der Bericht beschreibt damit die Größenordnung grenzüberschreitender Kampagnen. Er belegt nicht automatisch, dass die genannten Yandex-Rechenzentren diese Aktivitäten betrieben oder gesteuert haben. Die Verbindung zwischen dem Ausfall, dem beobachteten Rückgang und konkreten politischen Netzwerken bleibt deshalb eine Zuordnungsfrage.
Technisch wäre der Zusammenhang dennoch plausibel, wenn zentrale Systeme für die Erstellung und Verteilung von Inhalten voneinander abhängig sind. Die Rechner „Tschervjonkis“, „Galuschkin“ und „Ljapunow“ sollen mehrsprachige Beiträge erzeugt haben. Beschädigte Steuerungsserver hätten zugleich den Zugriff ausländischer Bot-Konten auf neue Anweisungen unterbrechen können. Dadurch würde nicht zwangsläufig die gesamte Infrastruktur verschwinden, aber ihre Fähigkeit zur laufenden Produktion und Koordination könnte vorübergehend sinken.
Was der Einbruch bei MAGA und AfD aussagen könnte
Besonders auffällig wäre der behauptete gleichzeitige Rückgang in amerikanischen und europäischen Netzwerken. Für MAGA-nahe Aktivitäten wird ein Minus von 94 Prozent genannt, für Inhalte zugunsten der AfD ein Rückgang von 56 Prozent. In einigen Bereichen soll die Interaktion echter Nutzer um 80 Prozent oder mehr gefallen sein, nachdem automatisierte Likes, Weiterleitungen und Kommentare ausblieben.
Ein solcher Gleichlauf kann auf gemeinsame Werkzeuge, Server oder Steuerungsprozesse hindeuten. Er ist aber kein Beweis dafür, dass konservative, isolationistische oder AfD-nahe Positionen insgesamt aus Russland stammten. Auch reale Unterstützer, parteinahe Medien und freiwillige Aktivisten können dieselben Themen verbreiten. Ein Ausfall automatisierter Reichweite würde zunächst nur zeigen, dass ein Teil der sichtbaren Aktivität technisch erzeugt oder verstärkt worden sein könnte.
Die politische Wirkung solcher Systeme liegt gerade in dieser Verstärkung. Bots müssen eine gesellschaftliche Position nicht vollständig erfinden, um sie wirksam zu machen. Sie können den Eindruck erzeugen, ein Thema sei besonders weit verbreitet, Diskussionen mit massenhaften Kommentaren prägen und durch künstliche Interaktion die Empfehlungsmechanismen sozialer Plattformen beeinflussen. So kann aus einer begrenzten politischen Strömung scheinbar eine breite Bewegung werden.
Als mögliches Ziel der beschriebenen Kampagnen wird die Schwächung der Unterstützung für die Ukraine genannt. Danach ginge es weniger um die konsequente Förderung einer bestimmten Ideologie als um die Verschärfung gesellschaftlicher Konflikte in den USA und Europa. Diese Einordnung ist eine Analyse des mutmaßlichen strategischen Nutzens, keine nachgewiesene Feststellung über die Urheber jedes einzelnen Beitrags.
Unterbrechung statt Beseitigung
Selbst wenn die Angriffe, die Messwerte und die Verbindung zu politischen Bot-Netzen bestätigt würden, wäre damit vor allem eine vorübergehende Unterbrechung belegt. Betreiber könnten auf andere Rechenzentren, gemietete Server oder weniger leistungsfähige Systeme ausweichen. Hochleistungsrechner für künstliche Intelligenz sind zwar von spezialisierten und vielfach importierten Komponenten abhängig. Exportkontrollen und Sanktionen könnten einen Wiederaufbau erschweren, ein digitales Einflussnetzwerk aber nicht automatisch auflösen.
Die entscheidende Konsequenz liegt daher nicht nur in der Frage, wie schnell Yandex seine technische Infrastruktur wiederherstellen kann. Ebenso wichtig ist, ob Plattformen und Behörden automatisierte Reichweite zuverlässig von echter gesellschaftlicher Unterstützung unterscheiden können. Der Einbruch im Yandex-Netz wäre – sofern die Daten und die Zuordnung Bestand haben – ein Warnsignal für die zentrale Rolle von Rechenleistung in politischen Einflusskampagnen. Er ersetzt jedoch noch keine belastbare Antwort darauf, welche Netzwerke tatsächlich gesteuert wurden und wie dauerhaft ihre Unterbrechung sein wird.